


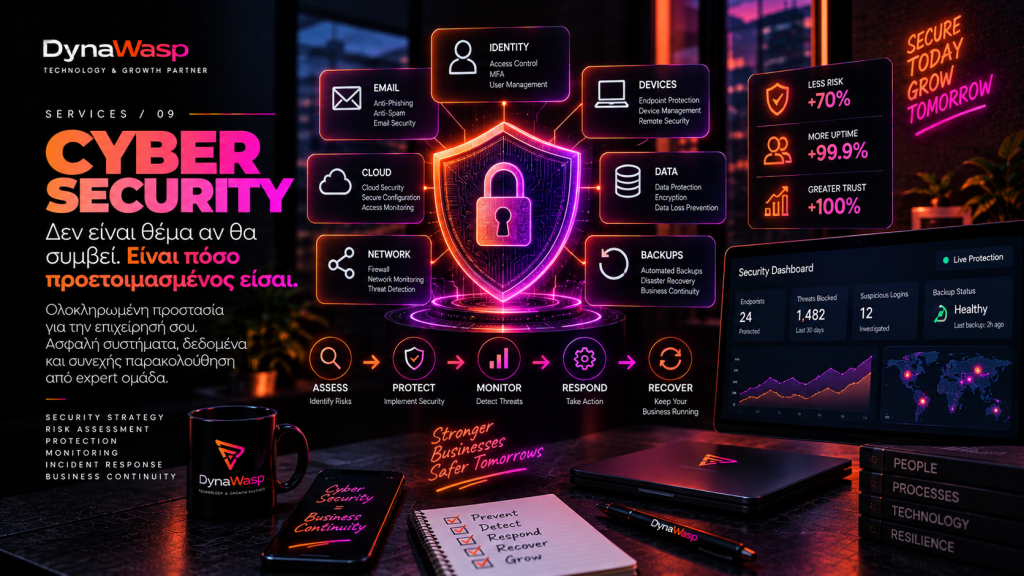
Η κυβερνοασφάλεια δεν είναι ένα antivirus. Είναι ο τρόπος που μια επιχείρηση προετοιμάζεται για το λάθος, την επίθεση και το απρόβλεπτο.
Ένα email φτάνει στο λογιστήριο. Μοιάζει να προέρχεται από συνεργάτη. Το όνομα είναι σωστό. Το λογότυπο είναι σωστό. Το ύφος του μηνύματος φαίνεται φυσιολογικό. Υπάρχει ένα συνημμένο.
Ένα click. Και από εκεί μπορεί να ξεκινήσει ένα περιστατικό που δεν αφορά πλέον μόνο έναν υπολογιστή: email accounts, κωδικοί, πελατειακά δεδομένα, cloud αρχεία, website, backups και οικονομικές συναλλαγές.
Η κυβερνοασφάλεια μιας σύγχρονης επιχείρησης δεν μπορεί να βασίζεται στην ελπίδα ότι «Σε εμάς δεν θα συμβεί». Πρέπει να βασίζεται στην ερώτηση: «Αν συμβεί, πόσο έτοιμοι είμαστε;»
1. Cybersecurity δεν σημαίνει μόνο antivirus
Antivirus, firewall, VPN, backup και MFA μπορούν να αποτελούν κομμάτια μιας στρατηγικής ασφάλειας. Κανένα όμως από μόνο του δεν είναι «η κυβερνοασφάλεια».
Η πραγματική ασφάλεια δημιουργείται σε επίπεδα: άνθρωποι, συσκευές, accounts, δίκτυο, cloud, applications, data, processes, backups, monitoring και incident response.
Αν ένα επίπεδο αποτύχει, το επόμενο πρέπει να μπορεί να περιορίσει τη ζημιά. Αυτή είναι η λογική του defense in depth.
2. «Είμαστε μικρή εταιρεία. Ποιος θα ασχοληθεί μαζί μας;»
Ένα από τα πιο επικίνδυνα λάθη είναι να θεωρούμε ότι μια επιχείρηση είναι πολύ μικρή για να αποτελέσει στόχο. Πολλές επιθέσεις λειτουργούν μαζικά και αυτοματοποιημένα: bots αναζητούν εκτεθειμένες υπηρεσίες, credentials δοκιμάζονται αυτόματα, phishing emails αποστέλλονται μαζικά και vulnerabilities σαρώνονται σε μεγάλη κλίμακα.
Ο επιτιθέμενος δεν χρειάζεται πάντα να γνωρίζει ποιος είσαι. Αρκεί να βρει μια πόρτα ανοιχτή.
3. Ο άνθρωπος είναι μέρος της ασφάλειας
Το καλύτερο security stack μπορεί να αποτύχει αν ένας εργαζόμενος παραδώσει τα credentials του σε μια ψεύτικη σελίδα. Οι επιθέσεις social engineering εκμεταλλεύονται πίεση, βιασύνη, εμπιστοσύνη, φόβο, περιέργεια και ιεραρχία.
Για αυτό το security awareness πρέπει να αποτελεί μέρος της κουλτούρας της επιχείρησης.
4. Passwords: το «123456» δεν είναι το μοναδικό πρόβλημα
Ένας πολύπλοκος κωδικός δεν βοηθά αρκετά αν χρησιμοποιείται παντού. Η σωστότερη πρακτική είναι μοναδικοί κωδικοί για κάθε υπηρεσία, password manager όπου είναι κατάλληλο και ενεργοποίηση multi-factor authentication στις κρίσιμες υπηρεσίες.
5. MFA: ένα δεύτερο εμπόδιο
Αν ένας κωδικός κλαπεί, το MFA μπορεί να προσθέσει ένα ακόμη επίπεδο προστασίας. Δεν κάνει έναν λογαριασμό άτρωτο, αλλά η απουσία MFA σε κρίσιμους λογαριασμούς αφήνει μια σημαντική γραμμή άμυνας ανεκμετάλλευτη.
6. Το email παραμένει μία από τις σημαντικότερες επιφάνειες επίθεσης
Το email συνδέεται σχεδόν με ολόκληρη την ψηφιακή ταυτότητα ενός εργαζομένου. Αν ένας attacker αποκτήσει πρόσβαση σε εταιρικό mailbox, μπορεί να παρακολουθήσει πραγματικές συνομιλίες και να επέμβει την κατάλληλη στιγμή. Για αυτό η ασφάλεια του εταιρικού email είναι κρίσιμη.
7. Business Email Compromise
Μια πραγματική συζήτηση με προμηθευτή μπορεί να χρησιμοποιηθεί για απάτη, π.χ. με μήνυμα αλλαγής IBAN λίγο πριν από πληρωμή. Για αυτό κρίσιμες οικονομικές αλλαγές δεν πρέπει να επιβεβαιώνονται αποκλειστικά μέσα από το ίδιο κανάλι επικοινωνίας.
8. Updates και Patch Management
Software vulnerabilities ανακαλύπτονται συνεχώς. Η ενημέρωση λογισμικού δεν αφορά μόνο νέα features· συχνά περιλαμβάνει security fixes. Patch management σημαίνει οργανωμένη διαδικασία ενημερώσεων.
9. Backups: άλλο «έχουμε backup» και άλλο «μπορούμε να επανέλθουμε»
Πότε δημιουργήθηκε; Τι περιλαμβάνει; Πού αποθηκεύεται; Είναι απομονωμένο; Έχει δοκιμαστεί restore; Πόσο χρόνο χρειάζεται η επαναφορά;
Ένα backup που δεν έχει δοκιμαστεί είναι περισσότερο υπόθεση παρά σχέδιο αποκατάστασης.
10. Ransomware: το backup από μόνο του δεν λύνει τα πάντα
Ένα ransomware incident μπορεί να περιλαμβάνει credential theft, data exfiltration, lateral movement και προσπάθεια καταστροφής backups. Χρειάζεται συνδυασμός πρόληψης, περιορισμού πρόσβασης, monitoring, backup strategy και incident response.
11. Least privilege
Κάθε χρήστης και κάθε σύστημα πρέπει να έχει μόνο την πρόσβαση που πραγματικά χρειάζεται. Αν ένας λογαριασμός παραβιαστεί, έτσι περιορίζεται το τι μπορεί να κάνει ο attacker μέσω αυτού.
12. Offboarding
Όταν ένας εργαζόμενος αποχωρεί πρέπει να αφαιρούνται έγκαιρα προσβάσεις από email, CRM, VPN, cloud storage, WordPress, social media και άλλα κρίσιμα συστήματα. Το σωστό offboarding είναι security process.
13. Shadow IT
Εταιρικά δεδομένα μπορεί να καταλήξουν σε μη εγκεκριμένες υπηρεσίες, cloud accounts ή AI εφαρμογές. Χρειάζεται πολιτική, ενημέρωση και εγκεκριμένες εναλλακτικές.
14. Το cloud δεν σημαίνει ότι η ευθύνη εξαφανίζεται
Η επιχείρηση παραμένει υπεύθυνη για accounts, permissions, configuration, data, access policies, devices και backups όπου απαιτούνται. Η ασφάλεια στο cloud είναι συνήθως shared responsibility.
15. Monitoring: αν κάποιος μπει, θα το καταλάβουμε;
Suspicious logins, ασυνήθιστες αλλαγές, repeated failed authentication, unexpected administrator creation, endpoint alerts και network anomalies μπορούν να αποτελούν σημαντικά signals. Το monitoring μειώνει τον χρόνο ανάμεσα στην παραβίαση και στην αντίδραση.
16. Incident Response
Ένα πραγματικό incident δεν συμβαίνει την κατάλληλη στιγμή. Το Incident Response Plan υπάρχει ώστε να έχουν εξεταστεί από πριν οι ρόλοι, η απομόνωση συστημάτων, η επικοινωνία, τα backups, τα emergency credentials και οι απαραίτητες ενέργειες.
17. Business Continuity
Το ερώτημα μετά από ένα incident είναι και αν η επιχείρηση μπορεί να συνεχίσει να λειτουργεί. Cybersecurity, disaster recovery και business continuity συνδέονται άμεσα.
18. Cybersecurity δεν είναι project που τελειώνει
Αλλάζουν τα συστήματα, οι εργαζόμενοι, οι vendors και οι απειλές. Η ασφάλεια είναι συνεχής διαδικασία: Assess → Protect → Monitor → Respond → Recover → Improve.
Τελικά, πόσο ασφαλής είναι μια επιχείρηση;
Η σωστή ερώτηση δεν είναι «Μπορεί κάποιος να μας χακάρει;». Η σωστή ερώτηση είναι: Πόσο δύσκολο έχουμε κάνει να συμβεί; Πόσο γρήγορα μπορούμε να το καταλάβουμε; Πόσο μπορούμε να περιορίσουμε τη ζημιά; Και πόσο γρήγορα μπορούμε να επανέλθουμε;
Αυτό είναι cybersecurity: η ικανότητα να προλαμβάνουμε, να εντοπίζουμε, να αντιδρούμε και να ανακάμπτουμε.
Συχνές ερωτήσεις
Χρειάζεται cybersecurity μια μικρή επιχείρηση;
Ναι, σε επίπεδο ανάλογο με τον πραγματικό κίνδυνο, τα δεδομένα και τα συστήματά της.
Αρκεί ένα antivirus;
Όχι. Το endpoint protection είναι μόνο ένα μέρος της συνολικής ασφάλειας. Accounts, MFA, backups, updates, permissions, email security, awareness και incident response είναι επίσης σημαντικά.
Αν χρησιμοποιούμε cloud, χρειαζόμαστε backup;
Το τι backup χρειάζεται εξαρτάται από την υπηρεσία, τα δεδομένα και τις δυνατότητες recovery του provider. Το ότι κάτι βρίσκεται στο cloud δεν αποτελεί από μόνο του ολοκληρωμένη backup strategy.
Ποιο είναι το πρώτο βήμα;
Να γνωρίζουμε τι ακριβώς πρέπει να προστατεύσουμε: συστήματα, accounts, devices, data, vendors και κρίσιμες επιχειρηματικές λειτουργίες.
Η προσέγγιση της DynaWasp
Στη DynaWasp αντιμετωπίζουμε το cybersecurity ως μέρος της λειτουργίας της επιχείρησης και όχι ως ένα ακόμη software subscription.
Ξεκινάμε από την αποτύπωση: Τι πρέπει να προστατευτεί; Πού βρίσκονται τα σημαντικά δεδομένα; Ποιος έχει πρόσβαση; Τι συμβαίνει αν ένα κρίσιμο σύστημα σταματήσει αύριο;
Στη συνέχεια εξετάζουμε τα μέτρα που υπάρχουν ήδη, τα κενά και τις πραγματικές προτεραιότητες. Ο στόχος είναι να δημιουργήσουμε επίπεδα προστασίας, διαδικασίες και δυνατότητα αντίδρασης που έχουν νόημα για τη συγκεκριμένη επιχείρηση.
Δεν μπορούμε να υποσχεθούμε ότι δεν θα συμβεί ποτέ ένα περιστατικό. Μπορούμε όμως να δουλέψουμε ώστε η επιχείρηση να είναι πολύ καλύτερα προετοιμασμένη όταν κάτι πάει στραβά.